Cada agente de IA: identificado, autorizado, inspeccionado y gobernado.
AI-FW se sitúa entre sus agentes de IA y los modelos que utilizan. Bloquea jailbreaks, enmascara datos personales, aplica políticas y audita la actividad desde una única pasarela.
Compatible con los modelos y herramientas que ya utiliza su equipo
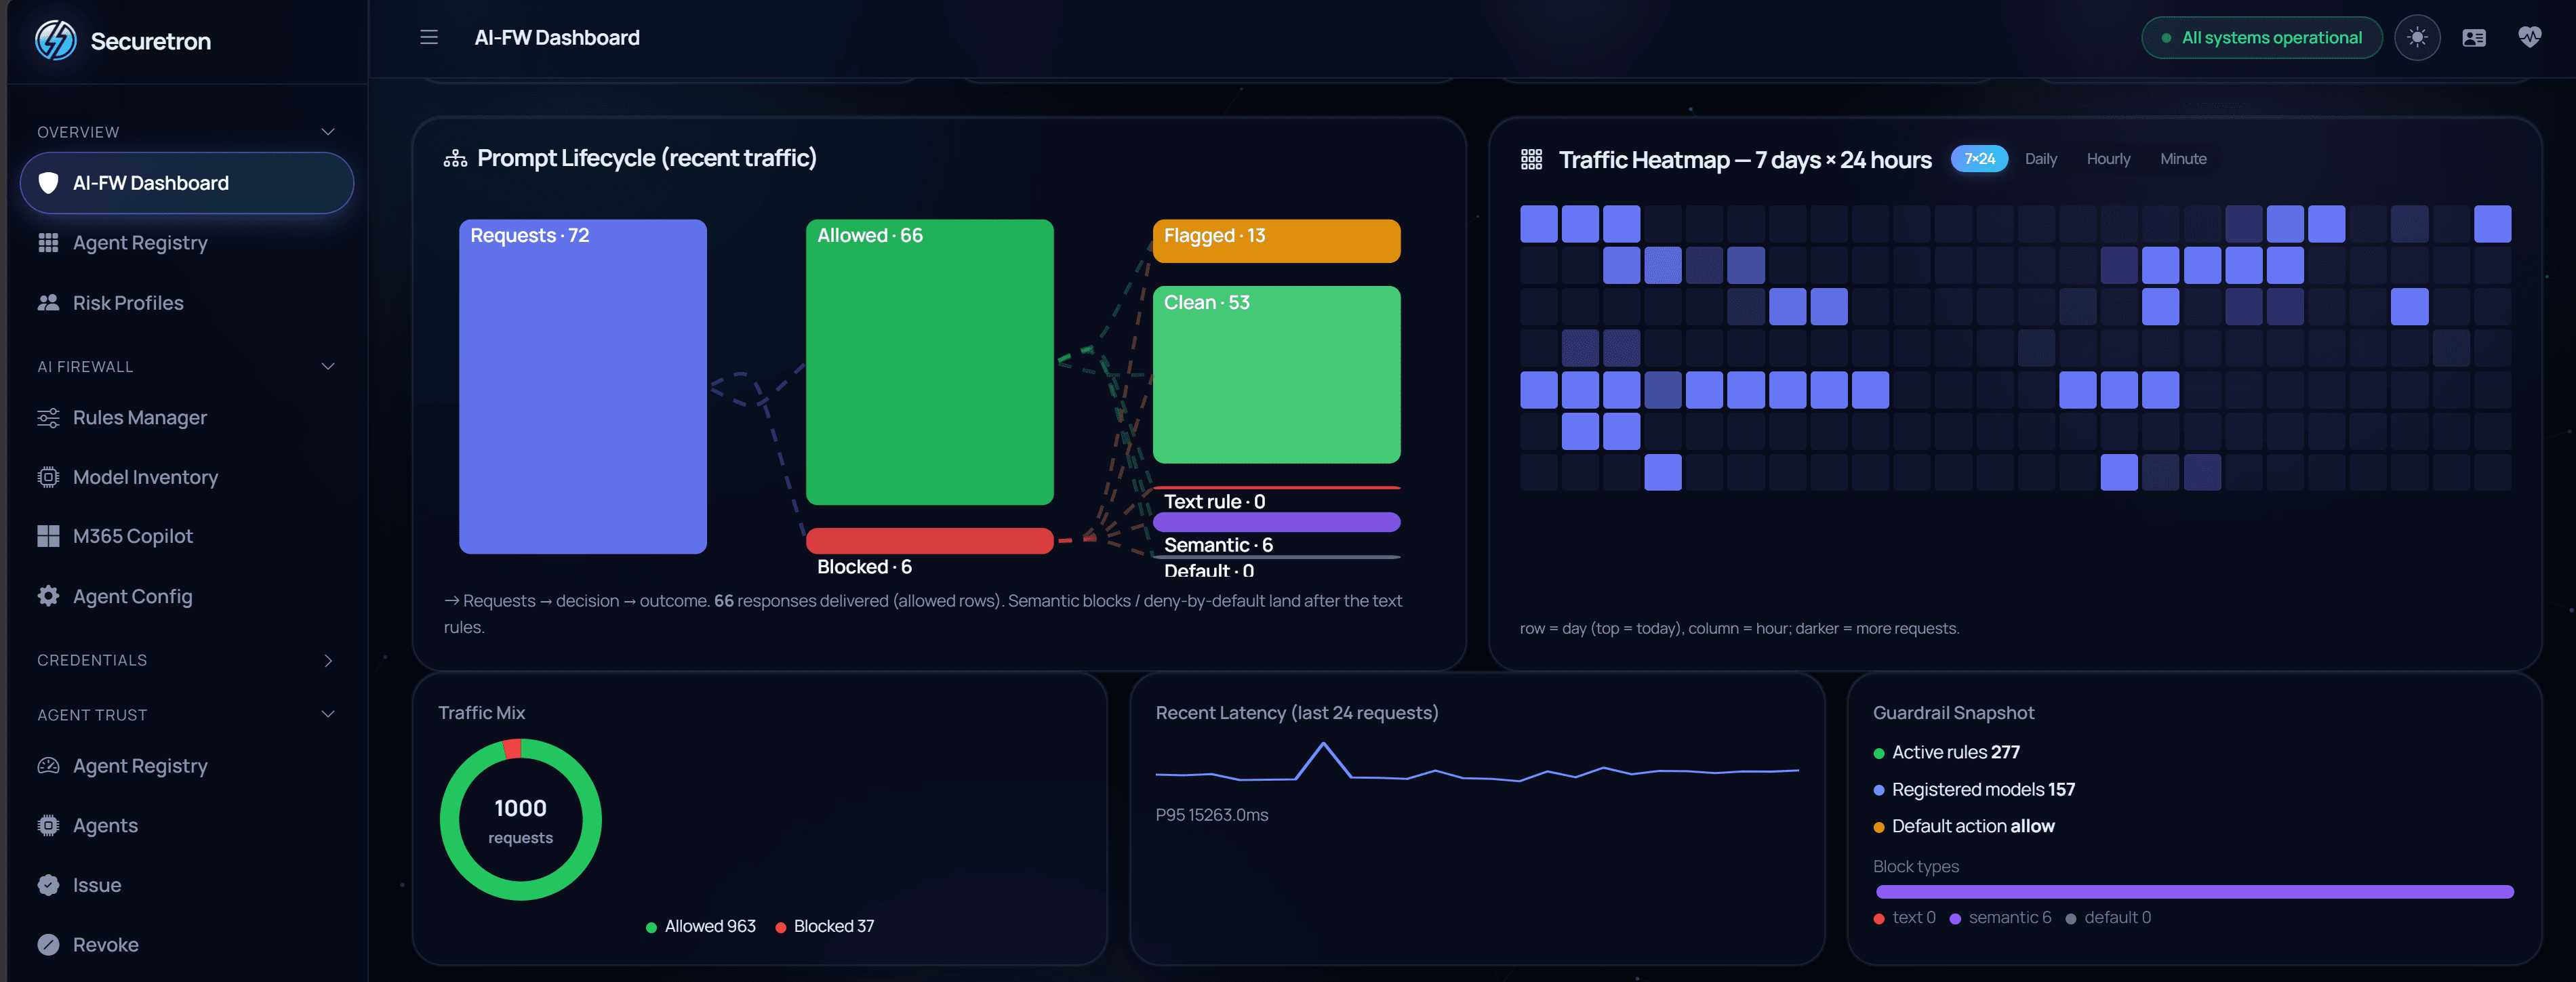
Todo su entorno de IA en un solo panel
Tráfico en tiempo real, decisiones de protección, identidades y auditoría en una vista basada en metadatos, nunca en contenido sin procesar.
Seguridad para la IA, sin ralentizarla
Seis capacidades convierten las API de modelos en un flujo de IA gobernado y auditable para empresas.
Protección de prompts y respuestas
Detecte jailbreaks e inyección de prompts, enmascare datos personales, filtre contenido tóxico y bloquee la exfiltración de datos.
Análisis semántico de intención
Evalúe el significado del tráfico frente a políticas en lenguaje natural mediante distintos motores de análisis.
Enrutamiento inteligente de modelos
Envíe cada solicitud al modelo y proveedor adecuados con claves, conmutación por error y distribución ponderada.
Identidad y acceso
Autentique agentes mediante API keys, JWT, mTLS o Kerberos. Aplique RBAC e integre SSO con OIDC y SCIM.
Riesgo y auditoría
Consulte puntuaciones de riesgo y registros de auditoría basados en metadatos, con bloqueo automático configurable.
Fiabilidad y caché
Use reintentos, conmutación por error y caché semántica para reducir latencia y costes.
Conectar, inspeccionar, gobernar y auditar
01
Conectar
Conecte clientes OpenAI o Anthropic, herramientas MCP u otras aplicaciones compatibles con el gateway AI-FW.
02
Inspeccionar
Cada solicitud y respuesta se analiza en tiempo real para detectar jailbreaks, datos personales, toxicidad, exfiltración y reglas personalizadas.
03
Gobernar
Las políticas de enrutamiento, la evaluación semántica y los perfiles de riesgo deciden qué solicitudes se permiten o bloquean.
04
Auditar
Los registros de transacciones basados en metadatos y los eventos de auditoría ofrecen visibilidad al equipo de seguridad.
Explore AI-FW
Conozca las capacidades de la plataforma y elija el siguiente paso.
Spanish