Chaque agent IA : identifié, autorisé, inspecté et gouverné.
AI-FW s’intercale entre vos agents IA et les modèles qu’ils utilisent. Il bloque les jailbreaks, masque les données personnelles, applique les règles et audite l’activité depuis une passerelle unique.
Compatible avec les modèles et outils déjà utilisés par vos équipes
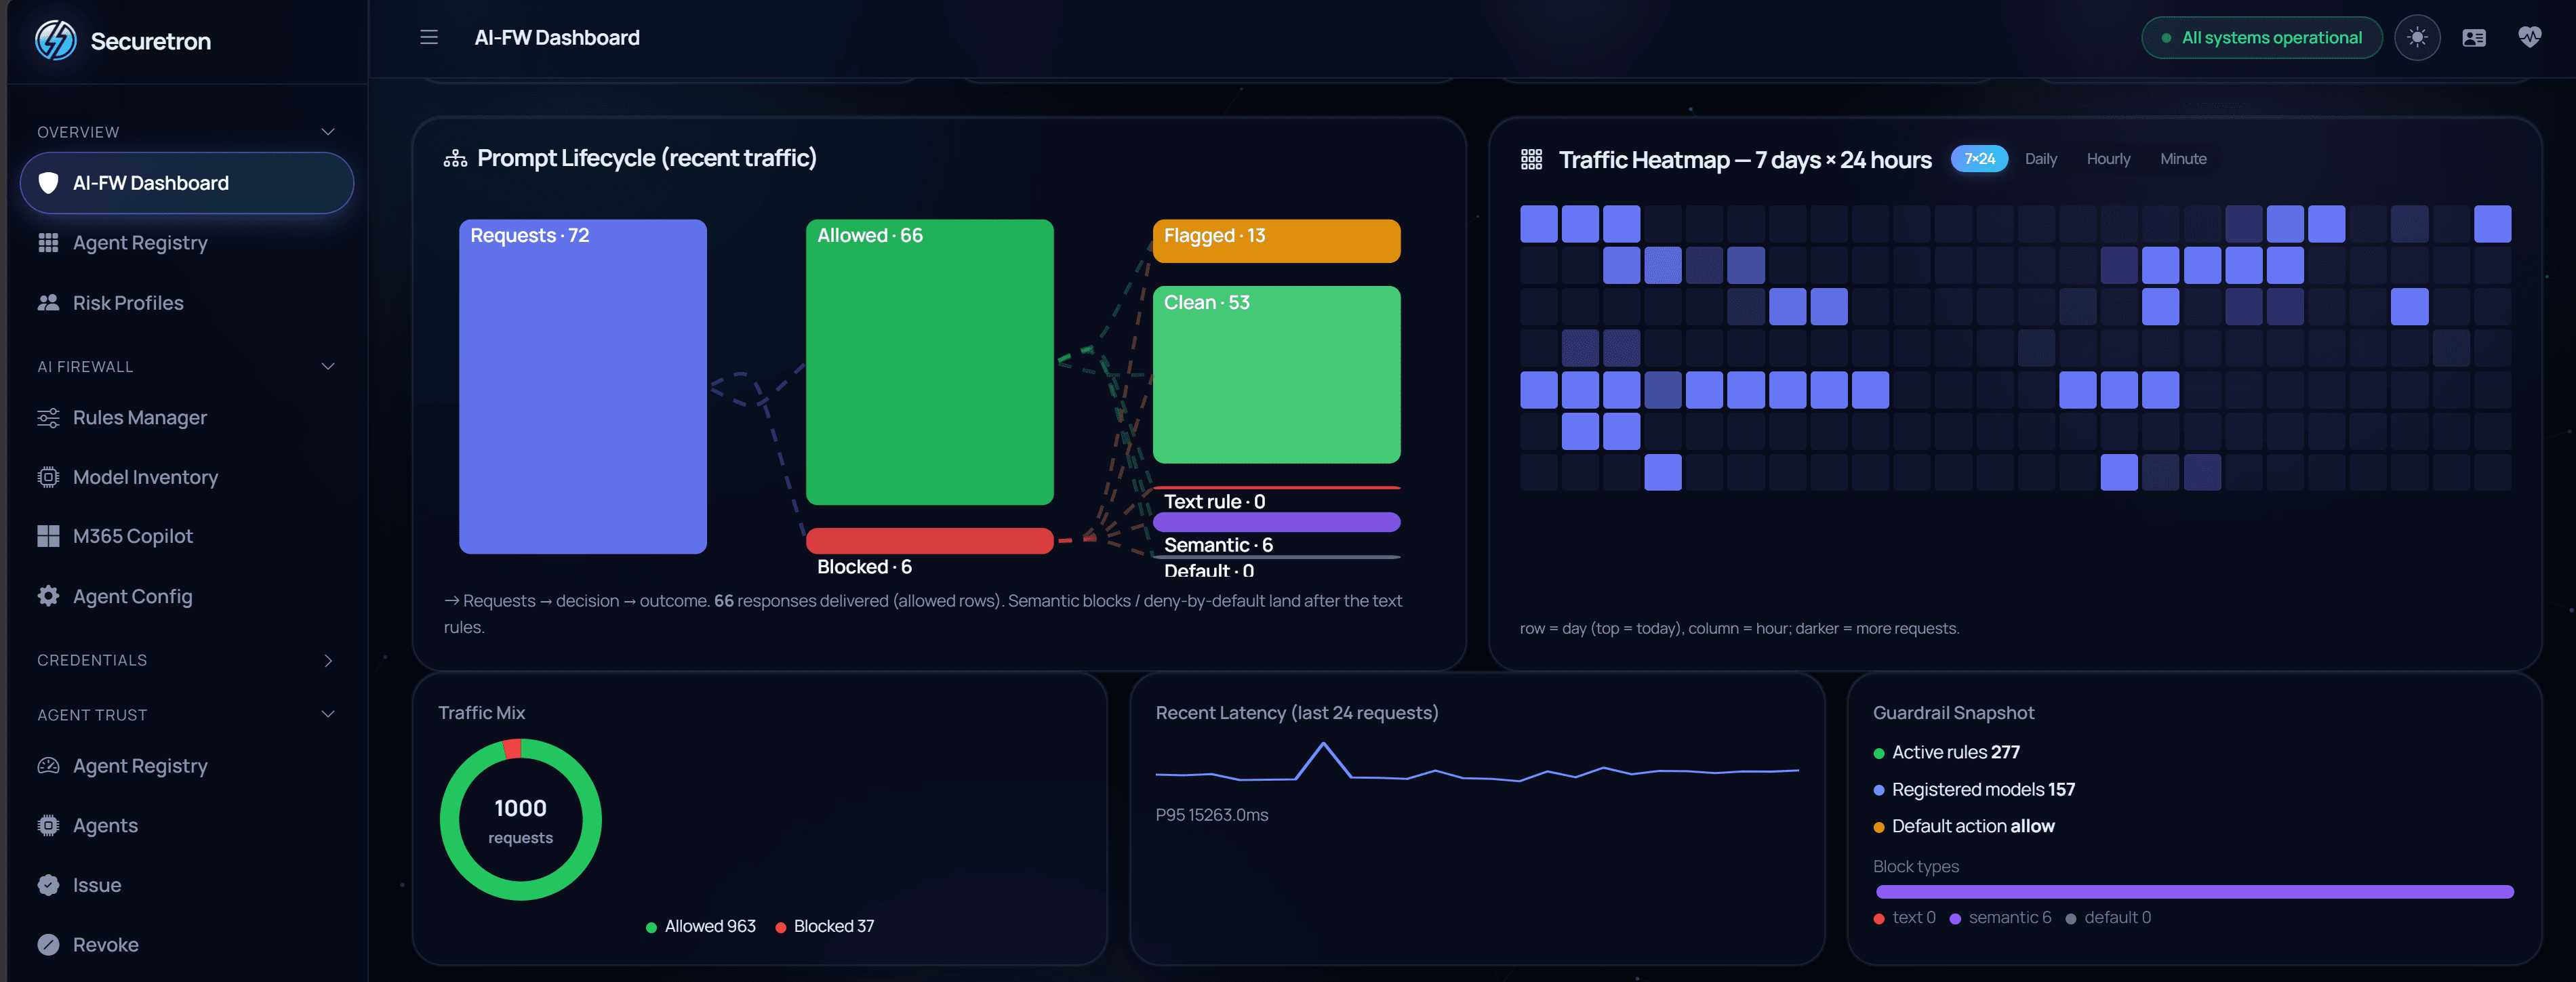
Tout votre environnement IA sur un seul tableau de bord
Trafic en temps réel, décisions de protection, identités et audit dans une vue fondée sur les métadonnées, jamais sur le contenu brut.
Sécuriser l’IA sans la ralentir
Six fonctionnalités transforment les API de modèles en un pipeline IA gouverné et auditable pour l’entreprise.
Protection des prompts et réponses
Détectez les jailbreaks et injections de prompts, masquez les données personnelles, filtrez les contenus toxiques et bloquez l’exfiltration.
Analyse sémantique de l’intention
Évaluez le sens du trafic au regard de règles en langage naturel avec plusieurs moteurs d’analyse.
Routage intelligent des modèles
Dirigez chaque requête vers le modèle et le fournisseur adaptés avec clés dédiées, bascule et répartition pondérée.
Identité et accès
Authentifiez les agents avec API keys, JWT, mTLS ou Kerberos. Appliquez RBAC et connectez le SSO via OIDC et SCIM.
Risques et audit
Consultez les scores de risque et les journaux d’audit à partir des métadonnées, avec blocage automatique configurable.
Fiabilité et mise en cache
Les tentatives, la bascule et le cache sémantique réduisent la latence et les coûts.
Connecter, inspecter, gouverner et auditer
01
Connecter
Connectez des clients OpenAI ou Anthropic, des outils MCP et d’autres applications compatibles à la passerelle AI-FW.
02
Inspecter
Chaque requête et réponse est analysée en temps réel pour détecter les jailbreaks, les données personnelles, la toxicité, l’exfiltration et vos règles personnalisées.
03
Gouverner
L’analyse sémantique, les règles de routage et les profils de risque déterminent quelles requêtes sont autorisées ou bloquées.
04
Auditer
Les journaux de transactions fondés sur les métadonnées et les événements d’audit offrent une visibilité complète à votre équipe sécurité.
Découvrir AI-FW
Découvrez les capacités de la plateforme et choisissez la suite.
French