AI 防火墙与治理网关
让每个 AI Agent 都可识别、授权、检查和治理。
AI-FW 部署在 AI Agent 与其调用的模型之间,可阻止越狱攻击、屏蔽个人信息、执行策略并审计活动,所有功能由一个网关提供。
故障时默认拒绝不保留内容原生支持 OpenAI 和 Anthropic
AI-FW gateway, live
POST /v1/chat/completions
{ "model": "gpt-4o", "messages": [ … ], "stream": false }
Prompt inspected
Jailbreaks blocked · PII masked · policy rules applied
Policy matched
Routing rule #12 · risk profile within bounds
Routed to backend
gpt-4o → configured provider
Response scanned
Toxicity + data-exfiltration checks
Audited
Metadata-only log · zero content retention
200 OK· streamed to client
兼容团队已在使用的模型和工具
OpenAIDeepSeekAnthropic ClaudeCursorM365 CopilotMCP toolsOllamavLLMLM StudioMistralGroqOpenRouter
控制平面
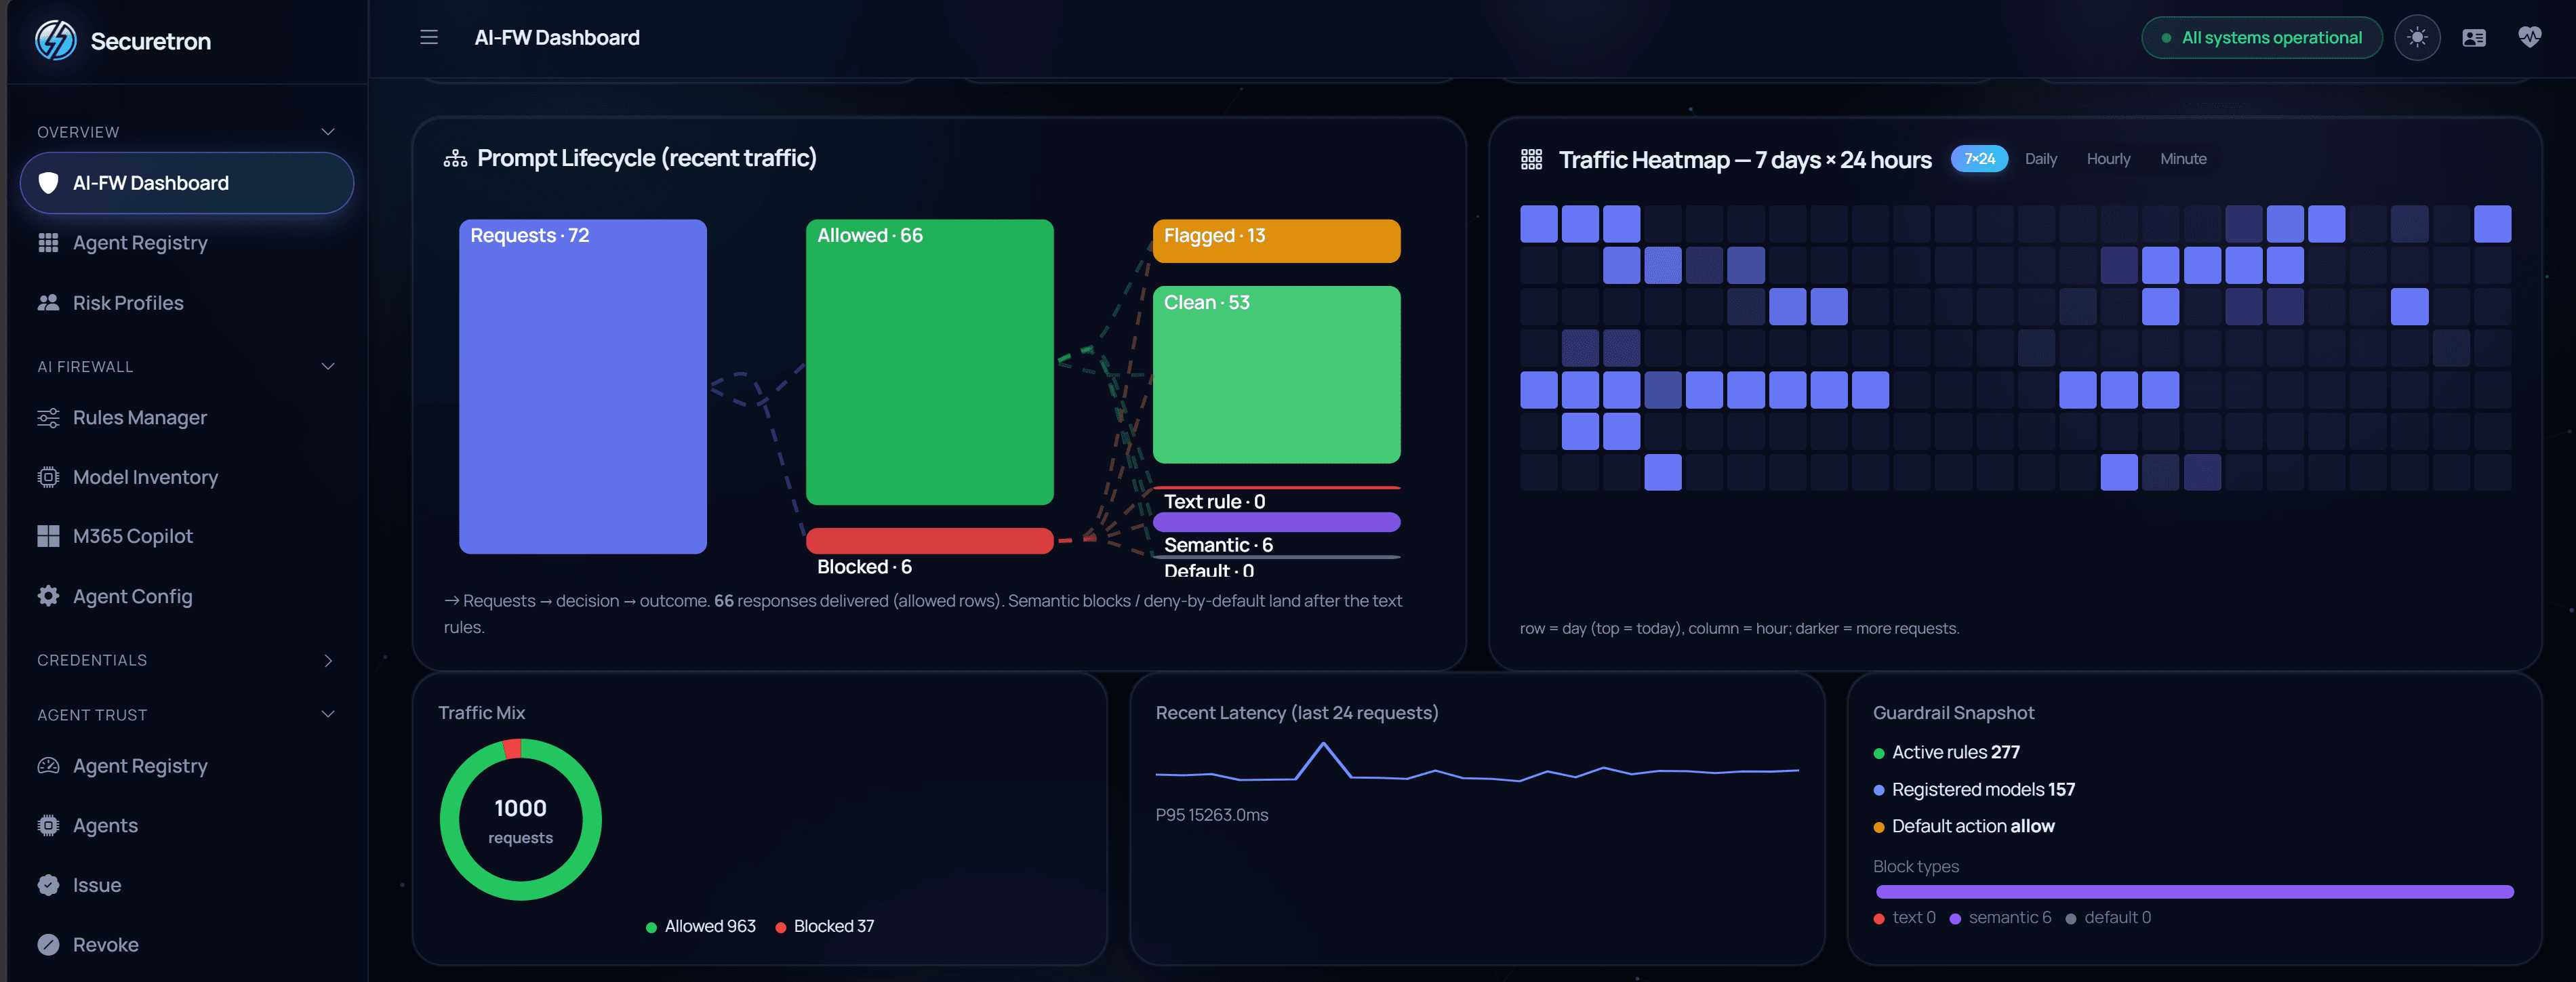
在一个仪表板中管理整个 AI 环境
通过基于元数据的运营视图查看实时流量、保护决策、身份和审计信息,不存储原始内容。
产品能力
守护 AI 安全,不影响运行效率
六项能力帮助企业将模型 API 转化为受治理、可审计的 AI 工作流。
提示与响应防护
检测越狱和提示注入、屏蔽个人信息、过滤有害内容并阻止数据外泄。
语义意图分析
使用多种分析引擎,根据自然语言策略评估流量含义。
智能模型路由
通过模型密钥、故障转移和加权分配,将请求路由到合适的模型和后端。
身份与访问控制
使用 API key、JWT、mTLS 或 Kerberos 验证 Agent,并通过 RBAC、OIDC 和 SCIM 管理访问。
风险与审计
查看用户、Agent 和 IP 的风险评分及元数据审计日志,并配置自动阻止规则。
可靠性与缓存
通过重试、故障转移和语义缓存降低延迟和成本。
连接、检查、治理、审计
01
连接
将 OpenAI 或 Anthropic 客户端、MCP 工具及其他兼容应用连接到 AI-FW 网关。
02
检查
实时扫描每个提示和响应,检测越狱、个人信息、毒性内容、数据外泄及自定义规则。
03
治理
语义意图评分、模型路由策略和风险配置共同决定放行或阻止哪些请求。
04
审计
基于元数据的交易日志、实时仪表板和审计事件为安全团队提供完整可见性。